- Phone: +84358025226
- Email: contact@bitrust.vn
- TT31 Khu Đấu Giá DG1, Đường CN9, Phường Xuân Phương, TP Hà Nội
Sự đồng ý phải là bằng chứng, không phải một ô tích.
BITRUST CMP ghi nhận đồng ý từ mọi kênh vào một sổ cái tập trung — có mục đích cụ thể, có phiên bản chính sách, có mốc thời gian để chứng minh sự đồng ý minh bạch, rõ ràng
Đáp ứng Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Nghị định 356/2025/NĐ-CP — cùng hiệu lực từ 01/01/2026, thay thế Nghị định 13/2023/NĐ-CP.
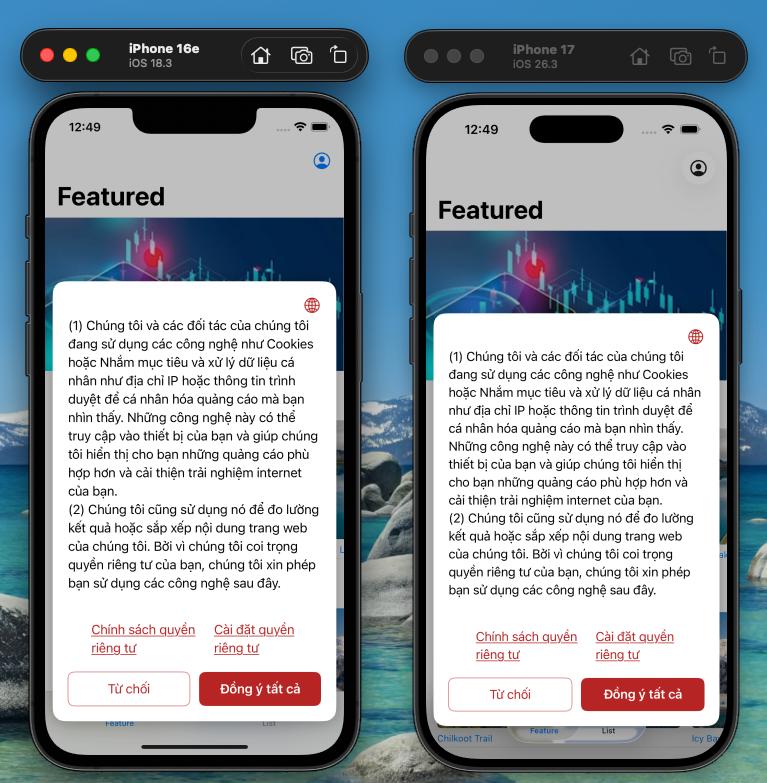
Các kênh lấy sự đồng ý của chủ thể dữ liệu
Dù khách đồng ý trên website, trong ứng dụng, qua email hay tại quầy giao dịch, mọi lựa chọn đều đổ về một sổ cái đồng ý — cùng mục đích, cùng phiên bản chính sách, cùng cách xuất trình bằng chứng. Chọn một kênh để xem tổng quan.
Banner cookie và biểu mẫu ngay trên trình duyệt
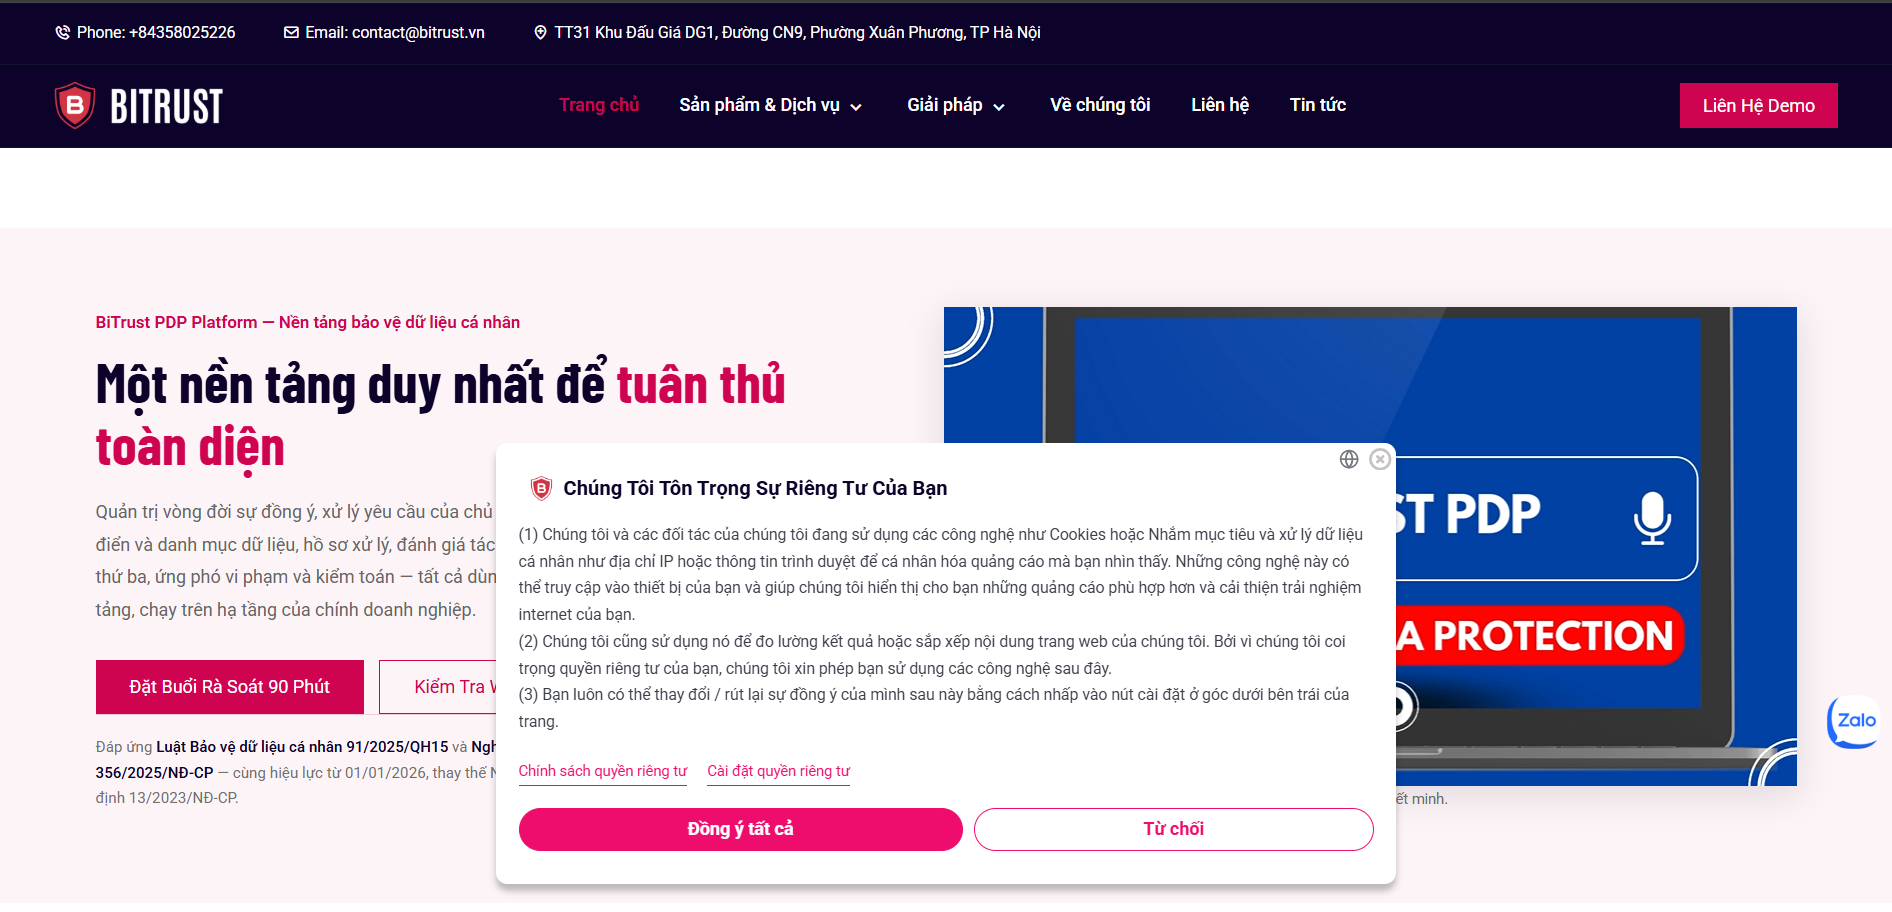
SDK web nhúng một lần vào website: tự hiển thị banner cookie theo vùng và ngôn ngữ, gắn mục đích cụ thể vào từng biểu mẫu, và cho khách bật/tắt từng nhóm mục đích trước khi dữ liệu được dùng.
Banner cookie và hộp xin đồng ý hiện trước khi đặt cookie/tracker.
Biểu mẫu đăng ký, nhận bản tin, tạo tài khoản — mỗi ô gắn một mục đích rõ ràng.
Widget nhúng cho cổng dịch vụ và trang tùy chọn (Preference Center).
Quét cookie/tracker định kỳ, cảnh báo mã theo dõi mới trên website.
Nghĩa vụ đã chuyển từ “ban hành chính sách” sang “chứng minh được bằng hồ sơ”
Đây là bài toán hệ thống, không phải bài toán văn bản. Một bộ quy chế được ký ban hành không trả lời được câu hỏi ai đã đồng ý điều gì, vào lúc nào, theo phiên bản chính sách nào.
Tối đa 5% doanh thu
Phạt tiền tối đa 5% doanh thu năm trước liền kề với tổ chức vi phạm quy định chuyển dữ liệu cá nhân xuyên biên giới.
10 lần khoản thu
Hành vi mua, bán dữ liệu cá nhân bị phạt tối đa 10 lần khoản thu có được từ vi phạm; các vi phạm khác tối đa 3 tỷ đồng.
Thông báo trong 72 giờ
Vi phạm có khả năng gây tổn hại phải được thông báo tới cơ quan chuyên trách chậm nhất 72 giờ kể từ khi phát hiện.
Sự đồng ý thu thập rải rác, không lưu vết
Web, app, quầy giao dịch, tổng đài, đại lý, chiến dịch marketing — mỗi kênh một cách ghi nhận. Khi cần chứng minh, không ai truy được bản ghi gốc.
Không chứng minh được “đồng ý” hợp lệ
Thiếu bằng chứng về mục đích cụ thể, phiên bản chính sách tại thời điểm đồng ý, thời gian, kênh và trạng thái rút lại.
Không biết dữ liệu cá nhân đang nằm ở đâu
Dữ liệu phân tán trên hàng chục hệ thống lõi, kho dữ liệu, file server và bản sao thử nghiệm. Không có bản đồ thì không thể xóa hay trích xuất đúng.
Yêu cầu của khách hàng xử lý thủ công
Tiếp nhận qua email, chuyển tay qua nhiều bộ phận, không có SLA, không có hồ sơ khép kín để xuất trình khi thanh tra.
Hồ sơ đánh giá tác động làm một lần rồi lỗi thời
Hệ thống thay đổi, mục đích xử lý mở rộng, nhà cung cấp mới được thêm vào — hồ sơ không được cập nhật tương ứng.
Ba câu hỏi, câu trả lời bạn có được ngay sau 1 phút
Chứng minh khách hàng này đã đồng ý cho mục đích này.
Cần bản ghi có mốc thời gian, phiên bản chính sách và kênh thu thập.
Cho xem hồ sơ 20 yêu cầu gần nhất.
Cần thời điểm tiếp nhận, thời điểm phản hồi, người phê duyệt, kết quả.
Dữ liệu nhạy cảm đang nằm ở những hệ thống nào?
Cần bản đồ dữ liệu cập nhật và hồ sơ hoạt động xử lý tương ứng.
Nền tảng tồn tại để ba câu trả lời này mất vài phút, không phải vài tuần.
trước 4e08·c3d9Có giá trị chứng minh
Đây là thứ sản phẩm tạo ra: một bản ghi truy vấn được theo thời điểm, không sửa được về sau.
Từ lúc hiển thị thông báo đến lúc xóa, mỗi bước để lại một bản ghi
Thông báo
Nội dung và mẫu đồng ý quản lý tập trung, đa ngôn ngữ.
Thu thập đồng ý
Web, mobile, quầy, tổng đài, đại lý, API đối tác.
Ghi sổ cái
Bản ghi chỉ ghi thêm, chuỗi băm liên kết chống sửa.
Thực thi khi dùng
Hệ thống hạ nguồn gọi API kiểm tra trước mỗi lần sử dụng.
Rút lại / đổi mục đích
Một chạm từ Preference Center, lan tới bên thứ ba.
Xóa
Kích hoạt quy trình dừng xử lý và xóa theo thời hạn lưu.
Thu thập, ghi sổ, thực thi, tự phục vụ
Thu thập đồng ý trên mọi kênh
- SDK web (banner cookie, form đăng ký), iOS/Android, và widget nhúng cho cổng dịch vụ.
- Kênh ngoại tuyến: quầy giao dịch, đại lý, tổng đài — ghi nhận qua giao diện nhân viên, kèm bản ghi âm hoặc ảnh chụp mẫu giấy.
- Nội dung thông báo và mẫu đồng ý quản lý tập trung, đa ngôn ngữ (VI/EN), phân biệt dữ liệu cơ bản và dữ liệu nhạy cảm.
- Cơ chế đồng ý riêng cho dữ liệu của trẻ em và người được giám hộ, có bước xác nhận người đại diện.
Consent Ledger chỉ ghi thêm
- Mỗi bản ghi lưu: chủ thể, mục đích cụ thể, phạm vi dữ liệu, kênh, thời điểm, phiên bản chính sách, thiết bị/IP, ngôn ngữ hiển thị.
- Chuỗi băm liên kết giữa các bản ghi giúp phát hiện mọi thay đổi hậu kiểm.
- Truy vấn “trạng thái đồng ý tại thời điểm T” phục vụ tra soát và giải trình khiếu nại.
- Xuất bằng chứng dạng PDF có ký số cho một chủ thể hoặc một chiến dịch.
Consent Enforcement API
- Hệ thống marketing, CRM, mô hình phân tích gọi API kiểm tra trước khi sử dụng dữ liệu cho một mục đích.
- Phát sự kiện qua Kafka/webhook khi trạng thái thay đổi, đồng bộ tới hệ thống hạ nguồn gần thời gian thực.
- Bộ nhớ đệm cạnh cho tải cao, cơ chế fail-safe mặc định là “không được phép”.
- Chặn chiến dịch gửi tới nhóm đã rút lại đồng ý, có nhật ký lý do loại trừ.
Preference Center và bảng theo dõi
- Trang tùy chọn cho khách hàng: xem đã đồng ý những gì, bật/tắt từng mục đích, rút lại một chạm.
- Rút lại đồng ý tự động kích hoạt quy trình dừng xử lý và thông báo bên thứ ba liên quan.
- Quét và phân loại cookie/tracker định kỳ, cảnh báo mã theo dõi mới xuất hiện trên website.
- Bảng số liệu: tỷ lệ đồng ý theo kênh và mục đích, tỷ lệ rút lại, tỷ lệ chính sách chưa được tái xác nhận.
Ba bộ phận, ba lý do khác nhau để triển khai
Kinh doanh
Đội marketing tiếp tục chạy chiến dịch với tập dữ liệu đã được xác nhận hợp lệ, thay vì dừng lại vì rủi ro pháp lý.
Pháp chế
Mỗi câu hỏi “ai đã đồng ý điều gì, khi nào” đều có câu trả lời kèm bằng chứng xuất trình được.
Công nghệ thông tin
Một điểm tích hợp duy nhất thay cho việc sửa logic đồng ý rải rác trong hàng chục ứng dụng.
Nơi lưu bằng chứng tuân thủ phải là nơi được bảo vệ nghiêm nhất
Nền tảng tập trung dữ liệu nhạy cảm và nhật ký của toàn tổ chức, nên được thiết kế theo nguyên tắc đặc quyền tối thiểu, mã hóa mặc định và khả năng vận hành hoàn toàn tách khỏi Internet.
Mã hóa
AES-256 cho dữ liệu lưu trữ, TLS 1.3 cho dữ liệu truyền, mã hóa ở mức trường cho dữ liệu nhạy cảm.
Quản lý khóa
Tích hợp HSM/KMS của khách hàng; hỗ trợ mô hình khách hàng tự giữ khóa (BYOK).
Kiểm soát truy cập
RBAC kết hợp ABAC, tách nhiệm vụ, phê duyệt hai cấp cho thao tác trên dữ liệu nhạy cảm.
Định danh
SSO qua SAML 2.0 / OIDC / LDAP, bắt buộc xác thực đa yếu tố cho vai trò quản trị.
Nhật ký
Ghi bất biến kiểu WORM, liên kết chuỗi băm, chuyển tiếp thời gian thực sang SIEM.
Khung tham chiếu
Thiết kế theo ISO/IEC 27001 và 27701, tham chiếu NIST Privacy Framework và thực tiễn GDPR.
Dữ liệu ở lại trong vành đai của tổ chức
On-premise trên hạ tầng ảo hóa hoặc Kubernetes tại trung tâm dữ liệu của khách hàng · Private cloud tại nhà cung cấp trong nước · Hybrid với tầng lưu trữ và sổ cái đặt tại chỗ. Không có thành phần bắt buộc gọi ra dịch vụ bên ngoài, không gửi dữ liệu về BITRUST. Hỗ trợ triển khai air-gapped, cập nhật qua gói ngoại tuyến có ký số.
hồ sơ chủ thể dữ liệu được quản lý
độ trễ p95 cho lệnh kiểm tra đồng ý
mức sẵn sàng của dịch vụ lõi
thời hạn lưu bằng chứng có thể cấu hình
Đây là chỉ tiêu thiết kế tham chiếu, được hiệu chỉnh theo quy mô thực tế trong giai đoạn khảo sát.
Đi vào vận hành theo từng giai đoạn có kết quả đo được
Khảo sát & kiểm kê
Rà soát khoảng trống tuân thủ, kiểm kê hệ thống và luồng dữ liệu, thống nhất phạm vi và tiêu chí nghiệm thu.
Triển khai lõi CMP + DSR
Cài đặt nền tảng, tích hợp kênh thu thập đồng ý ưu tiên, mở cổng tiếp nhận yêu cầu, đào tạo đội vận hành.
Mở rộng & quản trị
Kết nối thêm hệ thống nguồn, bật khám phá dữ liệu, dựng RoPA và DPIA, thiết lập quy trình vi phạm.
Vận hành & đồng hành
Hỗ trợ kỹ thuật, cập nhật biểu mẫu theo văn bản pháp lý mới, tùy chọn dịch vụ DPO thuê ngoài.
| Năng lực | Essential | Enterprise | Sovereign |
|---|---|---|---|
| CMP · Quản trị đồng ý đa kênh | ✓ | ✓ | ✓ |
| DSR · Xử lý yêu cầu chủ thể dữ liệu | ✓ | ✓ | ✓ |
| Khám phá, phân loại và bản đồ dữ liệu | — | ✓ | ✓ |
| RoPA, DPIA, quản lý bên thứ ba | — | ✓ | ✓ |
| Ứng phó vi phạm và biểu mẫu thông báo | — | ✓ | ✓ |
| Triển khai air-gapped, tự giữ khóa (BYOK) | — | — | ✓ |
| DPO thuê ngoài và hỗ trợ pháp lý định kỳ | — | tùy chọn | ✓ |
Buổi rà soát khoảng trống tuân thủ, 90 phút — không mất phí
Chúng tôi làm việc cùng đội pháp chế và CNTT để chỉ ra những nghĩa vụ đang thiếu hồ sơ chứng minh, và đề xuất thứ tự ưu tiên xử lý. Kết thúc buổi làm việc bạn nhận được danh sách khoảng trống kèm mức độ ưu tiên — dùng được kể cả khi không chọn BITRUST.
Phường Xuân Phương, TP Hà Nội